¿Cómo entra el ransomware a una empresa y cómo prevenirlo?
Un correo aparentemente legítimo, una contraseña comprometida o un sistema sin actualizar pueden ser suficientes para abrir la puerta a un ciberataque.
El ransomware es un tipo de software malicioso que puede bloquear sistemas o cifrar información para exigir un pago. En algunos casos, los atacantes también roban datos confidenciales y amenazan con divulgarlos.
Sin embargo, el mayor riesgo no comienza cuando los archivos quedan bloqueados, sino cuando un atacante consigue ingresar a la infraestructura empresarial.
Conocer las principales vías de acceso permite identificar vulnerabilidades y fortalecer la seguridad antes de que un incidente afecte las operaciones.
Las cinco puertas de entrada más comunes
Los ataques de ransomware pueden aprovechar tanto fallas tecnológicas como errores humanos. Estas son algunas de las principales vías de acceso:
1 . Correos y enlaces fraudulentos
Los atacantes envían mensajes que aparentan provenir de empresas, proveedores o compañeros de trabajo. Su objetivo es engañar al usuario para que entregue credenciales o interactúe con contenido malicioso.
2 . Contraseñas comprometidas
Las credenciales robadas, reutilizadas o débiles pueden permitir accesos no autorizados a plataformas y recursos empresariales, especialmente cuando no existe autenticación multifactor.
3 . Sistemas desactualizados
Los servidores, aplicaciones y dispositivos con vulnerabilidades conocidas pueden convertirse en puntos de entrada si no reciben las actualizaciones de seguridad necesarias.
4 . Accesos remotos inseguros
Las conexiones VPN, escritorios remotos y otros servicios de acceso externo pueden representar un riesgo cuando están mal configurados, desactualizados o carecen de controles adecuados.
5 . Proveedores y terceros comprometidos
Las conexiones con proveedores tecnológicos también requieren protección. Un tercero comprometido que tenga acceso autorizado a sistemas empresariales puede aumentar la exposición de la organización.
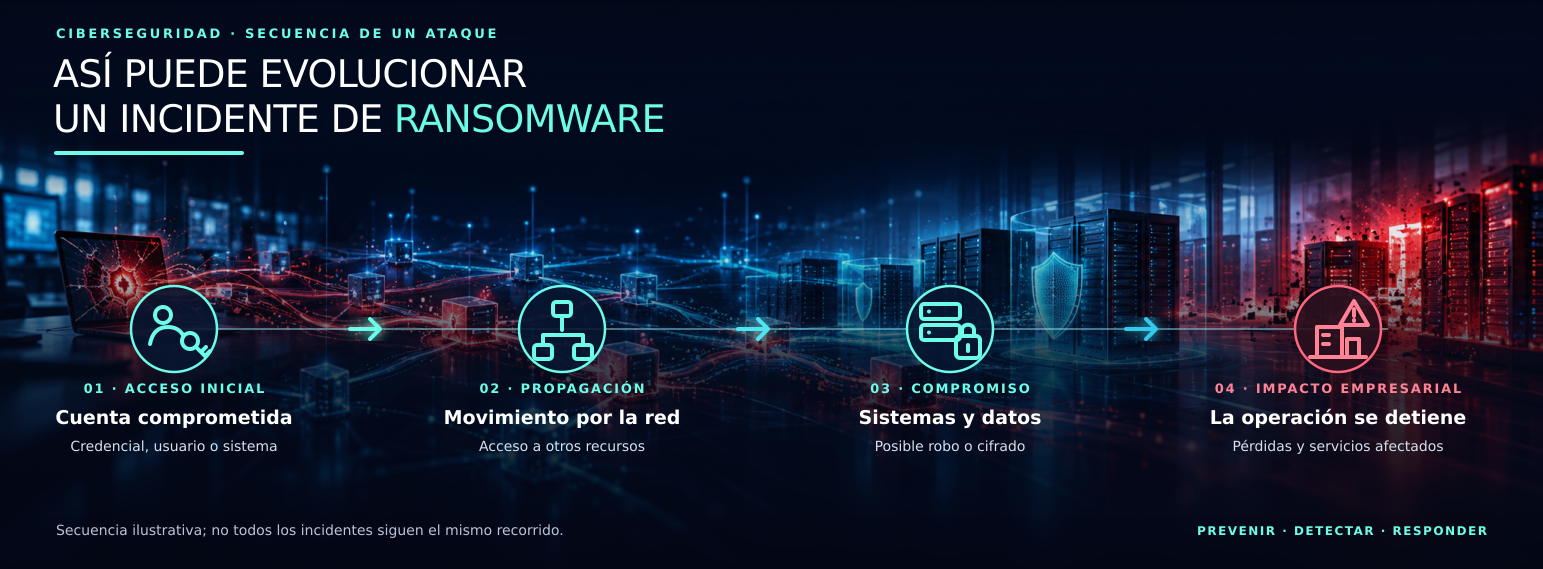
¿Cómo puede convertirse una vulnerabilidad en una crisis empresarial?
Una vez dentro de la infraestructura, un atacante puede intentar ampliar sus privilegios, acceder a otros sistemas y localizar información sensible.
En determinados incidentes, esto permite que el ataque avance hasta comprometer servidores, aplicaciones o datos críticos.
Cuando los sistemas afectados sostienen procesos como facturación, inventarios, atención al cliente o gestión administrativa, las consecuencias pueden extenderse más allá del departamento de TI.
Por eso, el ransomware no es únicamente un problema tecnológico: es un riesgo para la continuidad del negocio.
¿Qué medidas ayudan a prevenir un ataque?
Una estrategia de protección efectiva requiere combinar diferentes controles de seguridad:
- Autenticación multifactor (MFA): dificulta el acceso no autorizado mediante credenciales robadas.
- Actualizaciones periódicas: corrigen vulnerabilidades que podrían ser aprovechadas por atacantes.
- Control de accesos: limita los permisos de usuarios y proveedores a lo estrictamente necesario.
- Segmentación y monitoreo de redes: ayudan a detectar actividades sospechosas y dificultan la propagación.
- Respaldos seguros: permiten recuperar información y servicios, siempre que las copias estén protegidas y su restauración haya sido comprobada.
- Capacitación del personal: ayuda a reconocer correos fraudulentos y otras técnicas de engaño.
Ninguna de estas medidas elimina completamente el riesgo por sí sola. Su efectividad depende de una implementación adecuada y de una estrategia de seguridad integral.
¿Qué tan preparada está su empresa?
La prevención comienza por conocer la infraestructura tecnológica y sus posibles puntos de exposición.
Antes de invertir en nuevas herramientas, es importante que las organizaciones evalúen:
- ¿Qué sistemas y servicios están expuestos a internet?
- ¿Están protegidas las cuentas con acceso a información crítica?
- ¿Se monitorean las actividades sospechosas dentro de la red?
- ¿Existen respaldos confiables y un plan de respuesta ante incidentes?
Responder estas preguntas permite identificar prioridades y tomar decisiones de seguridad mejor fundamentadas.
La seguridad de su empresa comienza antes de un incidente
Un ataque de ransomware puede comenzar con una vulnerabilidad aparentemente pequeña, pero sus consecuencias pueden comprometer procesos fundamentales del negocio.
En SIT Group ayudamos a las organizaciones a evaluar su infraestructura tecnológica, identificar áreas de mejora y diseñar soluciones orientadas a fortalecer la seguridad y la continuidad operativa.
¿Conoce los puntos más vulnerables de su infraestructura?
No espere a que una interrupción revele las debilidades de sus sistemas. Conversemos sobre cómo fortalecer la protección de su empresa.
Contacte a nuestro equipo:
📞 381-8835 📱 WhatsApp: 6595-8356 ✉️ info@sitwgroup.com 🌐 www.sitwgroup.com